


La empresa de telecomunicaciones Claro Dominicana notificó formalmente a sus clientes de servicios móviles individuales sobre la ocurrencia de un incidente de seguridad informática que derivó en la exposición no autorizada de datos personales pertenecientes a un grupo de usuarios de la compañía en el país.
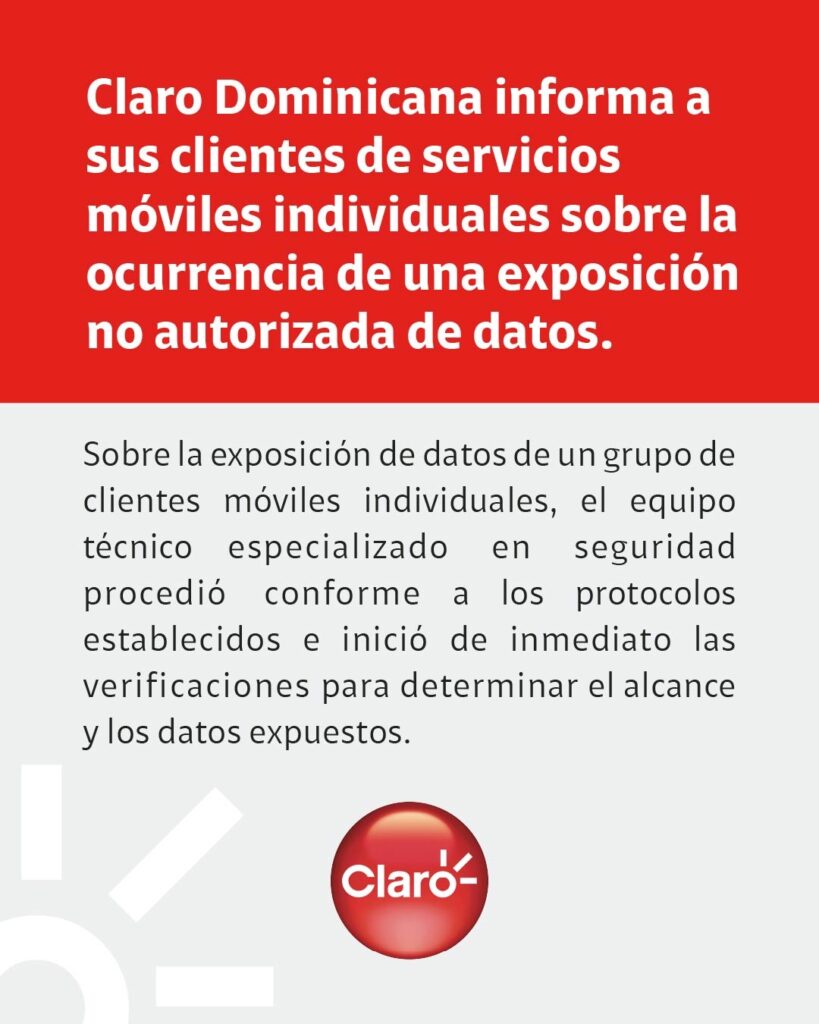
De acuerdo con el informe oficial de la telefónica, una vez detectada la anomalía en sus plataformas, el equipo técnico especializado en seguridad digital procedió con la activación inmediata de los protocolos internacionales establecidos para este tipo de contingencias. De forma simultánea, se iniciaron las verificaciones periciales correspondientes con la finalidad de determinar el alcance real del evento cibernético, aislar la vulnerabilidad y mitigar de manera oportuna cualquier riesgo asociado para los clientes.
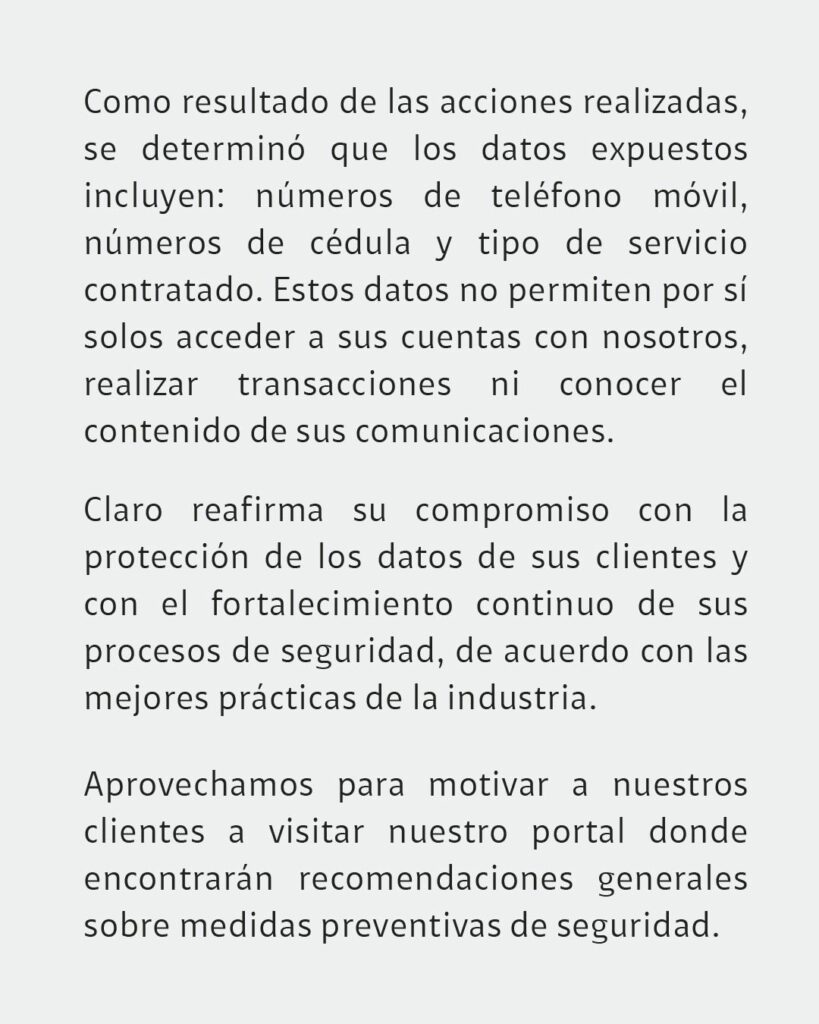
Las investigaciones técnicas preliminares realizadas por los especialistas de la firma proveedora indican que los datos comprometidos durante el incidente corresponden de manera estricta a números de teléfonos móviles, números de cédula de identidad y el tipo de servicio contratado por los titulares de las líneas afectadas. La corporación aclaró que los sistemas de facturación, contraseñas de acceso y datos bancarios sensibles de los clientes no sufrieron vulneraciones durante el suceso.
A través de un comunicado emitido a la opinión pública, Claro Dominicana reiteró su compromiso con el estricto cumplimiento de las normativas de protección de la privacidad vigentes en la República Dominicana. Asimismo, la administración de la empresa de telecomunicaciones aseguró que se mantienen implementando de manera continua mejoras tecnológicas para robustecer sus infraestructuras de ciberseguridad y salvaguardar los registros de toda su comunidad de usuarios.
Por : Estefania Moronta

